ทุกวันนี้ AI เข้ามาเป็นส่วนหนึ่งของการทำงานมากขึ้น ทั้งการสรุปเอกสาร วิเคราะห์ข้อมูล ร่างอีเมล หรือช่วยค้นหาข้อมูลต่าง ๆ ทำให้หลายงานที่เคยใช้เวลานานสามารถทำได้เร็วขึ้นมาก
แต่ความสะดวกก็มาพร้อมกับอีกเรื่องที่องค์กรต้องให้ความสำคัญ นั่นคือ Data Security
เพราะเมื่อพนักงานเข้าถึงข้อมูลได้ง่ายขึ้น แชร์ข้อมูลได้เร็วขึ้น และสามารถนำข้อมูลไปให้ AI ช่วยวิเคราะห์ได้ทันที ความเสี่ยงของข้อมูลก็เพิ่มขึ้นตามไปด้วย
คำถามจึงไม่ใช่แค่
“เราจะใช้ AI ให้ทำงานได้ดีขึ้นอย่างไร?”
แต่อาจต้องถามต่อว่า
“เราจะใช้ AI อย่างไร โดยที่ข้อมูลขององค์กรยังปลอดภัย?”
ที่สำคัญ Data Leakage ไม่ได้เกิดจาก Hacker หรือ Cyber Attack เสมอไป หลายครั้งเกิดจากการทำงานปกติของคนในองค์กร และบางครั้งผู้ใช้งานเองก็ไม่ได้ตั้งใจให้ข้อมูลหลุดด้วยซ้ำ
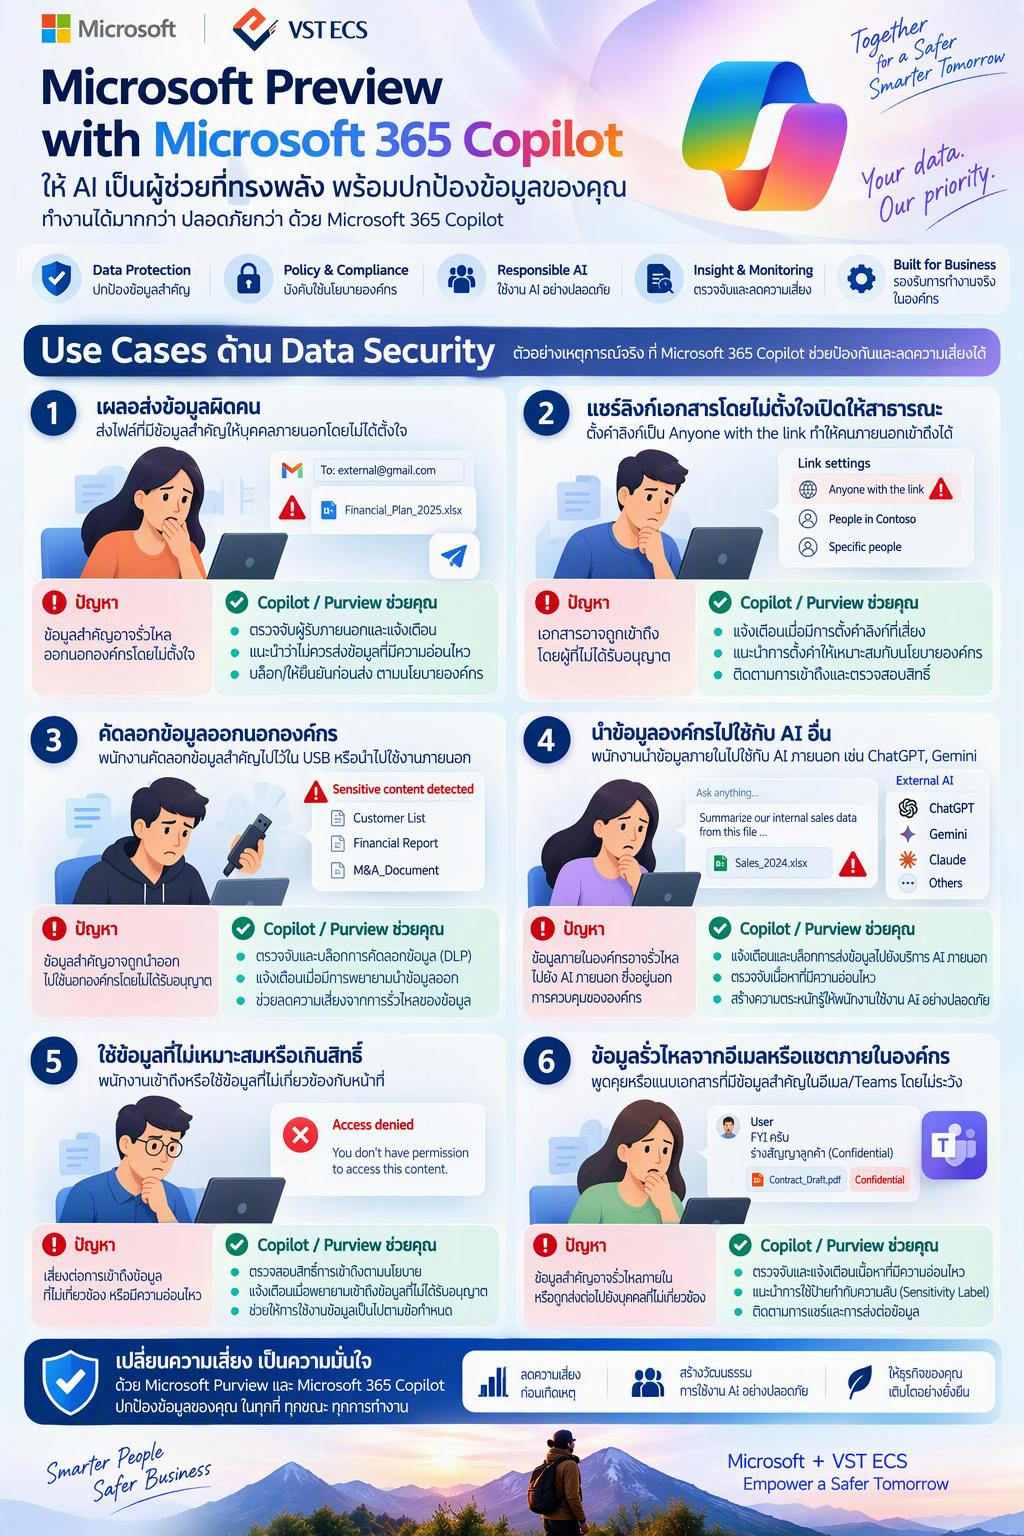
1. ส่งข้อมูลผิดคน
เรื่องง่าย ๆ อย่างการส่งอีเมลก็ทำให้ข้อมูลหลุดได้
สมมติพนักงานกำลังส่ง Financial Plan, Customer List หรือเอกสารภายใน แต่เลือกผู้รับผิด หรือติด External Recipient เข้าไปโดยไม่ทันสังเกต
แค่กด Send ข้อมูลที่ควรอยู่ภายในองค์กรก็ออกไปข้างนอกแล้ว
ดังนั้น สิ่งที่องค์กรต้องมองไม่ใช่แค่ว่า User สามารถส่ง Email ได้หรือไม่ได้ แต่ต้องมองต่อด้วยว่า ข้อมูลที่กำลังส่งคือข้อมูลอะไร กำลังส่งให้ใคร และเหมาะสมกับนโยบายขององค์กรหรือไม่
2. แชร์ไฟล์กว้างเกินความจำเป็น
อีกกรณีที่เจอได้บ่อยคือการแชร์ไฟล์ผ่าน Link
บางครั้ง User เพียงต้องการแชร์เอกสารให้เพื่อนร่วมงาน แต่เลือกสิทธิ์เป็น “Anyone with the link” เพราะง่ายและสะดวกกว่า
ถ้าเป็นไฟล์ทั่วไปอาจไม่มีปัญหา แต่ถ้าเป็นข้อมูลลูกค้า ข้อมูลการเงิน สัญญา หรือเอกสาร Confidential ความสะดวกตรงนี้อาจกลายเป็นความเสี่ยงทันที
แนวคิดง่าย ๆ คือ
Right Data → Right Person → Right Permission
ข้อมูลควรไปถึงคนที่จำเป็นต้องใช้ และด้วยสิทธิ์ที่เหมาะสมกับการทำงานเท่านั้น
3. Copy ข้อมูลออกไปใช้งานนอกองค์กร
Data Leakage ไม่ได้เกิดผ่าน Email หรือ Cloud Sharing อย่างเดียว
การ Copy ข้อมูลลง USB, External Storage หรือนำไฟล์ไปทำงานต่อบนอุปกรณ์หรือบริการอื่น ก็เป็นอีกช่องทางหนึ่งที่ควรระวัง
โดยเฉพาะข้อมูลประเภท Financial Report, Customer Information, Contract, Intellectual Property, Internal Roadmap หรือเอกสาร M&A
องค์กรจึงควรรู้ให้ได้ว่า ข้อมูลไหนเป็น Sensitive Data และข้อมูลเหล่านั้นกำลังถูกนำไปใช้งานอย่างไร
เพราะถ้าเราไม่รู้ด้วยซ้ำว่าข้อมูลสำคัญอยู่ตรงไหน การจะป้องกันไม่ให้ข้อมูลหลุดก็เป็นเรื่องยาก
4. เอาข้อมูลของบริษัทไปใช้กับ AI ภายนอก
เรื่องนี้เป็น Use Case ที่ผมคิดว่าน่าสนใจมากในยุค Generative AI
ลองนึกภาพว่าพนักงานมีไฟล์ Sales_2024.xlsx และอยากวิเคราะห์ยอดขาย จึง Upload ไฟล์หรือ Copy ข้อมูลไปให้ AI ภายนอกช่วยสรุป
สำหรับ User นี่อาจเป็นเรื่องปกติมาก เพราะจุดประสงค์ก็แค่ต้องการทำงานให้เร็วขึ้น
แต่ในมุมขององค์กร มีคำถามต่ออีกหลายเรื่อง
ข้อมูลที่กำลังนำไปใช้เป็นข้อมูลทั่วไป หรือเป็น Internal / Confidential Data?
User ได้รับอนุญาตให้นำข้อมูลดังกล่าวออกไปหรือไม่?
AI Service ที่กำลังใช้งานเป็นบริการที่องค์กรอนุญาตหรือเปล่า?
และการนำข้อมูลไปใช้ลักษณะนี้สอดคล้องกับ Data Security Policy ขององค์กรหรือไม่?
นี่เป็นเหตุผลว่าทำไม AI Governance กับ Data Security ไม่ควรถูกแยกออกจากกัน
ผมมองว่าเป้าหมายไม่ควรเป็นการห้ามพนักงานใช้ AI แต่ควรทำให้ทุกคนรู้ว่า ข้อมูลแบบไหนใช้กับ AI ได้ ข้อมูลแบบไหนต้องระวัง และ AI Service ไหนที่องค์กรอนุญาตให้ใช้งาน
5. เข้าถึงข้อมูลที่ไม่เกี่ยวข้องกับหน้าที่
เมื่อ AI สามารถช่วยค้นหาและสรุปข้อมูลจำนวนมากได้อย่างรวดเร็ว เรื่อง Permission ยิ่งสำคัญ
สมมติพนักงานค้นหาข้อมูล “Salary 2024”
ถ้าผู้ใช้งานคนนั้นไม่มีสิทธิ์เข้าถึงข้อมูลดังกล่าวตั้งแต่แรก ระบบ Permission และ Access Control ก็ควรถูกออกแบบให้รองรับเรื่องนี้อย่างเหมาะสม
ดังนั้นแนวคิด Least Privilege ยังคงสำคัญมากในยุค AI
User ควรเข้าถึงเฉพาะข้อมูลที่จำเป็นสำหรับการทำงาน ไม่ใช่เข้าถึงทุกอย่างเพียงเพราะข้อมูลนั้นอยู่ในระบบขององค์กร
6. ข้อมูลไม่ได้หลุดเฉพาะจาก Inside ไป Outside
อีกเรื่องที่มักถูกมองข้ามคือ Data Leakage ไม่จำเป็นต้องหมายถึงข้อมูลหลุดออก Internet หรือออกไปนอกบริษัทเท่านั้น
ข้อมูลอาจถูกส่งผิดคน ภายในองค์กรเอง ก็ได้
เช่น เอกสาร Contract หรือ Customer Information ถูกส่งเข้า Teams Chat หรือ Channel ที่มีคนซึ่งไม่เกี่ยวข้องกับข้อมูลนั้นอยู่ด้วย
เพราะฉะนั้น Data Security ไม่ควรมองเฉพาะ
Inside → Outside
แต่ต้องคิดถึง
Inside → Wrong Person
ด้วย
แล้ว Microsoft 365 Copilot และ Microsoft Purview เกี่ยวข้องอย่างไร?
เมื่อองค์กรเริ่มนำ AI มาใช้งานมากขึ้น สิ่งหนึ่งที่ไม่ควรทำคือวาง AI Strategy แยกออกจาก Data Security Strategy
ทั้งสองเรื่องควรถูกวางไปพร้อมกัน
เรื่องแรกคือ Data Protection ต้องรู้ก่อนว่าข้อมูลอะไรสำคัญ ข้อมูลอะไร Sensitive และต้องการการปกป้องระดับไหน
เรื่องต่อมาคือ Access & Permission เพื่อให้แต่ละคนเข้าถึงเฉพาะข้อมูลที่มีสิทธิ์และจำเป็นต่อการทำงาน
จากนั้นคือ Data Loss Prevention ที่เข้ามาช่วยควบคุมความเสี่ยงเวลาข้อมูล Sensitive กำลังจะถูกนำไปใช้หรือแชร์ผ่านช่องทางที่ไม่เหมาะสม
และอีกเรื่องที่สำคัญขึ้นเรื่อย ๆ คือ AI Governance
องค์กรต้องเริ่มมีคำตอบให้ชัดว่า พนักงานสามารถใช้ AI อะไรได้บ้าง ข้อมูลประเภทไหนนำไปใช้กับ AI ได้ และข้อมูลประเภทไหนไม่ควรถูกนำออกจาก Environment ที่องค์กรควบคุม
AI Security ไม่ได้หมายความว่าต้อง Block AI
ผมคิดว่านี่เป็นจุดที่สำคัญมาก
หลายองค์กรเริ่มต้นจากคำถามว่า
“เราจะ Block AI อย่างไร?”
แต่คำถามที่น่าสนใจกว่าคือ
“เราจะทำอย่างไรให้คนในองค์กรใช้ AI ได้ โดยที่ข้อมูลขององค์กรยังปลอดภัย?”
เพราะถ้า Block ทุกอย่าง User ก็อาจหาวิธีอื่นเพื่อให้ทำงานได้เหมือนเดิม และเราอาจมองไม่เห็นด้วยซ้ำว่าข้อมูลกำลังถูกนำไปใช้งานที่ไหน
ในทางกลับกัน ถ้าเปิดให้ใช้ทุกอย่างโดยไม่มี Policy หรือ Governance เลย ความเสี่ยงก็เพิ่มขึ้นเช่นกัน
สิ่งที่ต้องหาให้เจอจึงเป็นจุดสมดุลระหว่าง Productivity กับ Security
จาก AI Adoption ไปสู่ Secure AI Adoption
การนำ Generative AI มาใช้ในองค์กรจึงไม่ควรจบแค่การซื้อ License หรือเปิด AI ให้พนักงานใช้งาน
เรื่องอย่าง Data Classification, Information Protection, Access Control, Data Loss Prevention, Data Governance, AI Governance รวมถึงการ Educate User ควรถูกวางไปพร้อมกันตั้งแต่ต้น
Technology ช่วยลดความเสี่ยงได้ส่วนหนึ่ง แต่สุดท้ายแล้ว User, Data, Security และ Governance ต้องเดินไปด้วยกัน
เพราะ AI ที่เหมาะกับองค์กร ไม่ควรเป็นแค่ AI ที่ช่วยให้คนทำงานเร็วขึ้นเท่านั้น
แต่ควรเป็น AI ที่องค์กรสามารถนำมาใช้ได้อย่างมั่นใจ โดยยังคงมีแนวทางในการปกป้องและกำกับดูแลข้อมูลที่เหมาะสม
Microsoft 365 Copilot × Microsoft Purview