
Kaspersky Anti Targeted Attack (KATA) + NDR
ในปัจจุบันภัยคุกคามทางไซเบอร์ไม่ได้มีเพียงไวรัสหรือมัลแวร์ทั่วไป แต่ผู้โจมตีมีการวางแผนและเจาะจงเป้าหมายมากขึ้น เช่น Targeted Attack, APT (Advanced Persistent Threat), Ransomware และการโจมตีที่ซ่อนตัวอยู่ภายในเครือข่าย ซึ่งสามารถหลบเลี่ยงระบบรักษาความปลอดภัยแบบเดิมได้
Kaspersky Anti Targeted Attack (KATA) ทำงานร่วมกับแนวคิดของ Network Detection and Response (NDR) เพื่อช่วยให้องค์กรมองเห็นพฤติกรรมผิดปกติภายในเครือข่าย ตรวจจับภัยคุกคามที่ซับซ้อน และช่วยให้ทีม Security สามารถตอบสนองต่อเหตุการณ์ได้รวดเร็วยิ่งขึ้น
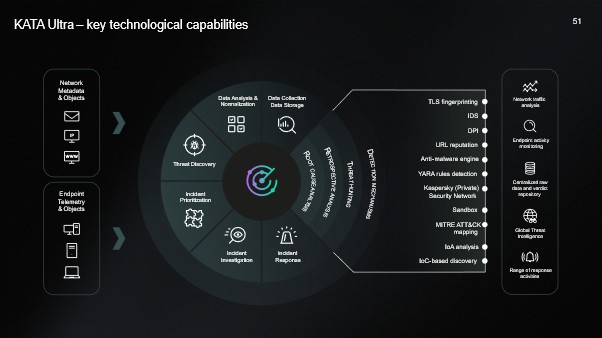
จุดเด่นสำคัญ
1. ตรวจจับภัยคุกคามที่ซ่อนอยู่ใน Network
KATA สามารถวิเคราะห์ทราฟฟิกและกิจกรรมบนเครือข่าย เพื่อค้นหาพฤติกรรมที่ผิดปกติหรือมีความเสี่ยง แม้ภัยคุกคามนั้นจะไม่ใช่มัลแวร์ที่ระบบรู้จักมาก่อน
2. ตรวจจับ Targeted Attack และ APT
มุ่งเน้นการตรวจจับการโจมตีที่มีการวางแผนและเจาะจงองค์กร เช่น การบุกรุกเพื่อขโมยข้อมูล การควบคุมระบบจากระยะไกล หรือการเคลื่อนที่จากเครื่องหนึ่งไปยังอีกเครื่องหนึ่งภายในเครือข่าย (Lateral Movement)
3. ใช้ Machine Learning และ Threat Intelligence
นำข้อมูลข่าวกรองภัยคุกคามและเทคโนโลยี Machine Learning มาช่วยวิเคราะห์พฤติกรรม ทำให้สามารถตรวจจับรูปแบบการโจมตีที่มีความซับซ้อนและภัยคุกคามรูปแบบใหม่ได้ดียิ่งขึ้น
4. วิเคราะห์ไฟล์และพฤติกรรมด้วย Sandbox
ไฟล์หรือวัตถุที่น่าสงสัยสามารถถูกนำไปวิเคราะห์ในสภาพแวดล้อม Sandbox เพื่อดูพฤติกรรมจริงก่อนที่จะปล่อยให้ภัยคุกคามส่งผลกระทบต่อระบบงาน
5. มองเห็นภาพรวมของเหตุการณ์ (Incident Visibility)
ช่วยเชื่อมโยงเหตุการณ์และพฤติกรรมที่เกิดขึ้นในเครือข่าย ทำให้ทีม Security เห็นภาพว่า เกิดอะไรขึ้น → เกิดจากที่ไหน → กระทบระบบใด → และมีความเสี่ยงมากน้อยเพียงใด
6. ช่วยลดเวลาในการตรวจสอบและตอบสนอง Detection and Response
เมื่อพบเหตุการณ์ผิดปกติ ทีมรักษาความปลอดภัยสามารถนำข้อมูลไปใช้ในการตรวจสอบและตอบสนองได้รวดเร็วขึ้น ลดโอกาสที่ผู้โจมตีจะสามารถอยู่ภายในระบบเป็นเวลานาน
Kaspersky Anti Targeted Attack (KATA) + NDR เหมาะกับองค์กรอย่างไร
เป็นระบบรักษาความปลอดภัยที่ช่วยเพิ่มความสามารถในการตรวจจับภัยคุกคามขั้นสูง โดยเฉพาะการโจมตีแบบ Targeted Attack , APT , Zero day ที่อาจหลบเลี่ยงระบบป้องกันทั่วไปได้ จุดแข็งสำคัญคือการ วิเคราะห์ Network Traffic, ตรวจจับพฤติกรรมผิดปกติ, ใช้ Machine Learning และ Threat Intelligence, วิเคราะห์ไฟล์ด้วย Sandbox และช่วยให้ทีม Security ตรวจสอบเหตุการณ์ได้รวดเร็วขึ้นให้กับระบบ Cyber Security ขององค์กร ทำให้สามารถมองเห็นภัยคุกคามที่เกิดขึ้นภายในเครือข่ายได้เร็วขึ้น และช่วยให้ทีม Soc / IT Security รับมือกับการโจมตีที่ซับซ้อนได้อย่างมีประสิทธิภาพ
สมัครเป็นตัวแทนจำหน่ายได้ที่ dealerapplication.vstecs.co.th
วีเอสที อีซีเอส (ประเทศไทย) ดิสทริบิวเตอร์ผู้จัดจำหน่ายสินค้าไอที โซลูชัน และดีไวซ์แอนด์ไลฟ์สไตล์
สนใจสั่งซื้อสินค้าติดต่อได้ที่ตัวแทนจำหน่ายทั่วประเทศ
สอบถามข้อมูลผลิตภัณฑ์ติดต่อได้ที่


